
Free
1 个活跃账号个人空间、个人 Vault、基础安全活动和数据导出。
把个人密码、团队保险库和共享权限留在你管理的基础设施中。客户端负责解密,服务端只同步密文与协作状态。
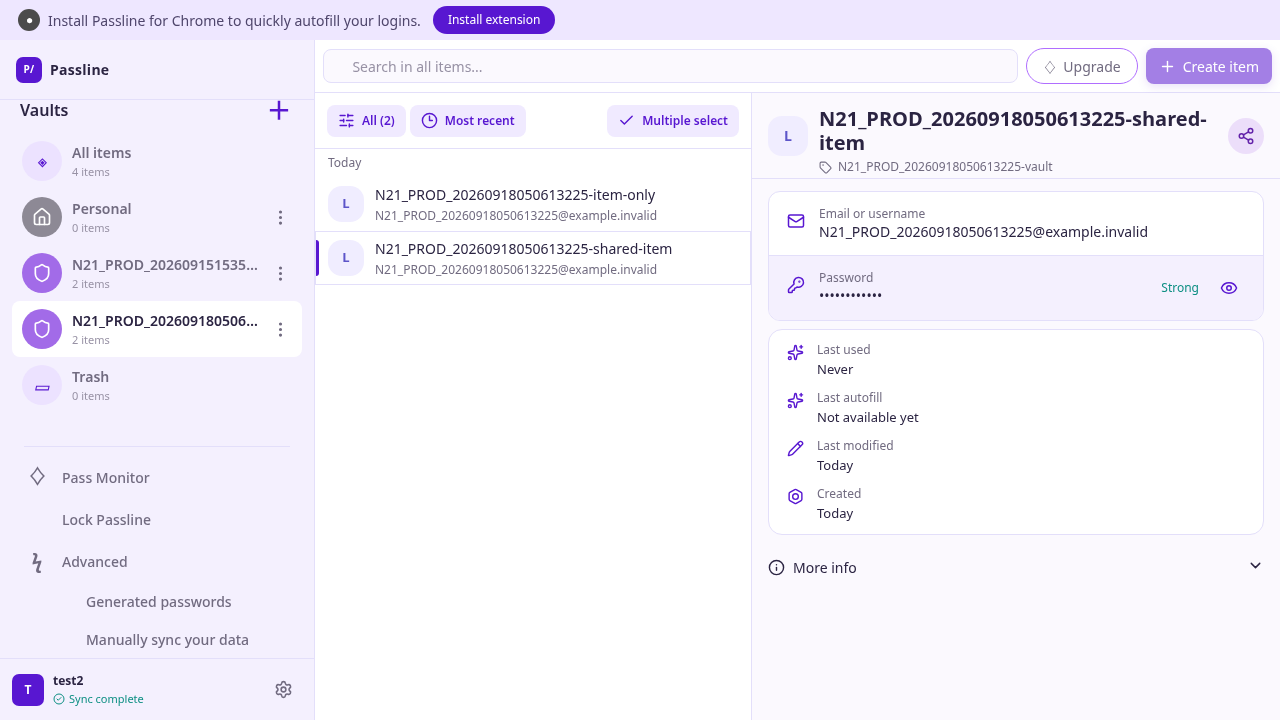
个人保险库、团队协作与浏览器填充沿用同一账号、设备和加密模型。
快速搜索和查看条目,按个人或团队保险库组织数据,并检查版本、安全状态与共享范围。
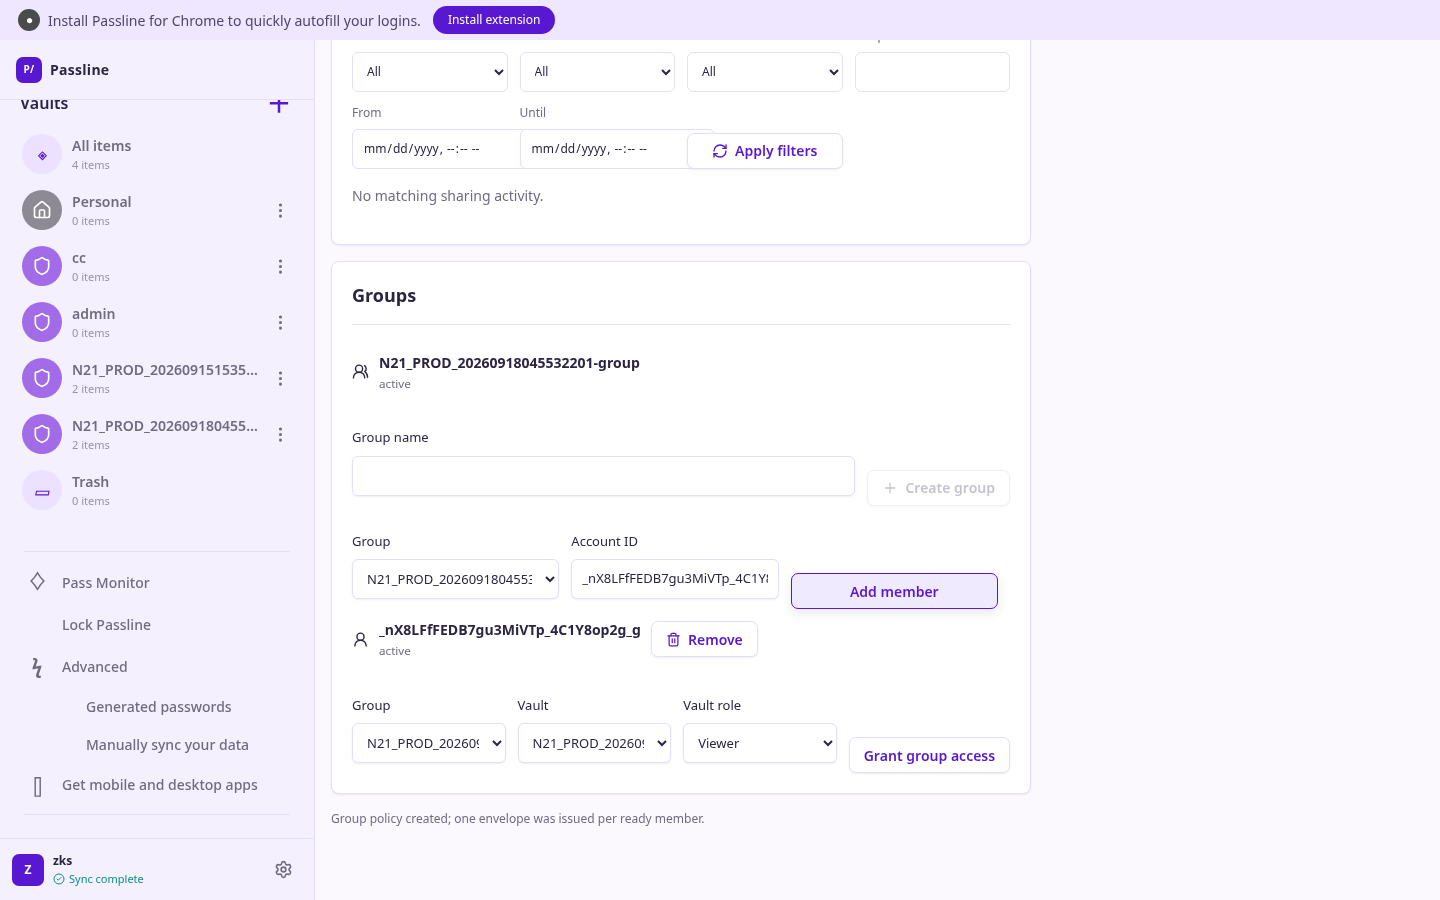
普通成员可以管理自己拥有的组,部署管理员负责企业边界、席位与最终治理。
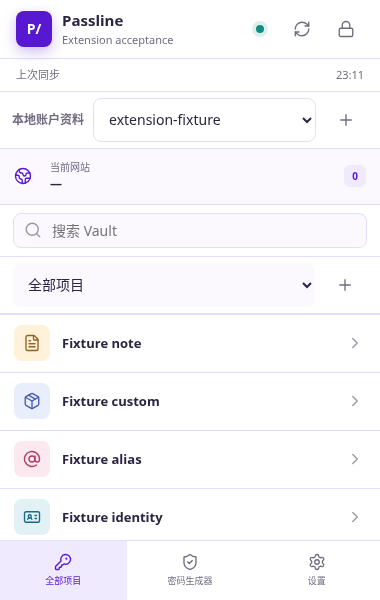
扩展识别网站、搜索保险库并提供填充候选,继续沿用 Web App 的设备信任与加密边界。
同步服务保存账号与密文,但不应因此获得保险库明文。
使用本地账号或 OIDC 建立服务会话。
主密码派生本地密钥,明文只在客户端处理。
服务端负责版本、设备、授权与同步状态。
数据库和附件共同进入恢复流程。
创建生产配置,启动 PostgreSQL、迁移任务与 API。
使用一次性 Bootstrap Code 创建首位管理员。
配置本地账号或 OIDC,再按许可证席位启用账号。
$ ./scripts/production-env.sh init
$ docker compose --env-file deploy/production/.env \
    -f deploy/production/compose.yaml up -d
Plus 与 Family 享有相同的个人权益,家庭版额外提供成员管理与共享保险库。
个人空间、个人 Vault、基础安全活动和数据导出。
个人付费权益、25 个历史版本与每月 100 次单条分享。
每位成员享有 Plus 的个人权益,另有家庭管理与共享 Vault,私人 Vault 仅本人可查看。
Organization、Groups、Vault 分享与异步支持工单。
组织策略、分享审计与企业支持边界。